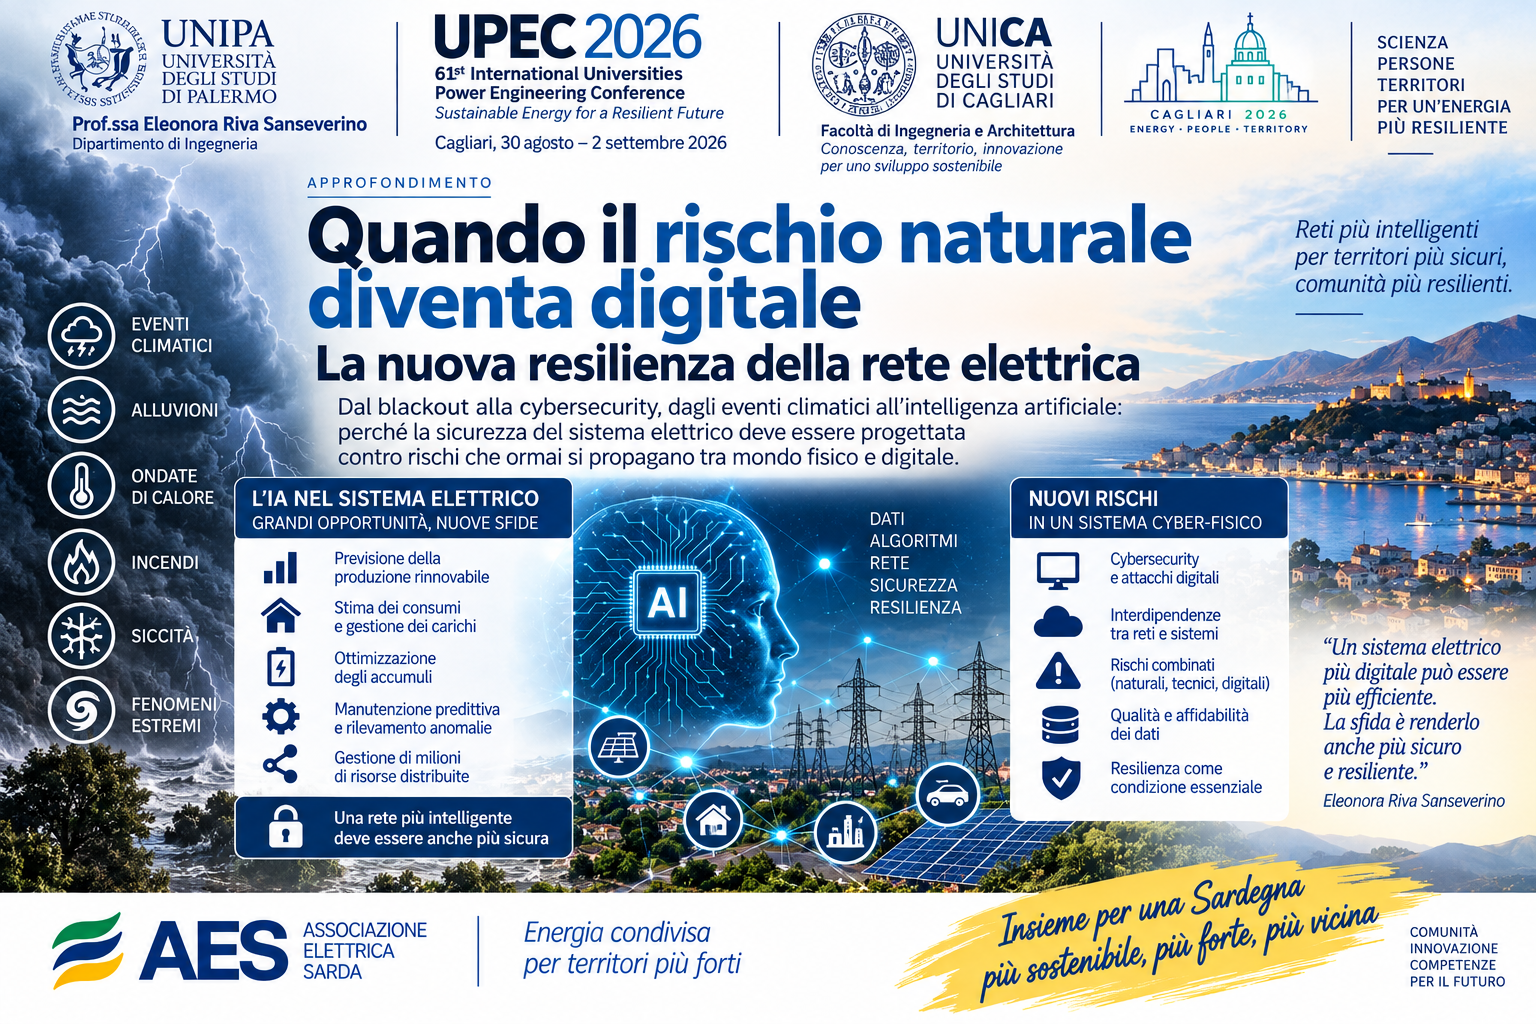
La trasformazione del sistema elettrico non riguarda più soltanto il modo in cui produciamo energia. Riguarda il modo in cui la rete viene controllata, monitorata, protetta e resa capace di reagire a eventi sempre più complessi.
Nella relazione presentata a UPEC 2026, la prof.ssa Eleonora Riva Sanseverino ha proposto una lettura molto chiara: la rete elettrica moderna è ormai un vero sistema cyber-fisico. Ciò significa che infrastrutture materiali, sistemi digitali, telecomunicazioni, software, cloud, dispositivi intelligenti e algoritmi di intelligenza artificiale sono sempre più interdipendenti.
Questa evoluzione rende il sistema più efficiente, più controllabile e più capace di adattarsi. Ma introduce anche una nuova categoria di vulnerabilità: un problema che nasce in un livello può propagarsi rapidamente agli altri.
Dalla sicurezza del componente alla resilienza del sistema
Per molti anni la sicurezza delle infrastrutture elettriche è stata affrontata principalmente proteggendo i singoli componenti: linee, cabine, trasformatori, sistemi di controllo, dispositivi di protezione.
Oggi questo approccio non è più sufficiente.
La normativa europea sta progressivamente spostando il paradigma verso concetti più ampi: security by design, resilience by design, gestione del rischio lungo l’intero ciclo di vita dei prodotti, protezione delle entità critiche, robustezza dei sistemi di intelligenza artificiale e coordinamento tra operatori. Nelle slide della prof.ssa Sanseverino questo passaggio viene collegato direttamente alla direttiva CER, alla NIS2, al Cyber Resilience Act e all’AI Act. Il punto centrale è semplice: non basta chiedersi se un componente sia sicuro. Bisogna chiedersi se l’intero sistema sia capace di continuare a funzionare quando più eventi critici si verificano contemporaneamente.
Quando un evento naturale diventa un rischio tecnologico
Uno dei concetti più interessanti richiamati nella presentazione è quello di NaTech, acronimo di Natural Hazard Triggering Technological Disaster: un evento naturale che provoca un incidente tecnologico o compromette il funzionamento di un’infrastruttura critica.
Gli esempi sono molto concreti: un’alluvione può rendere indisponibile una sottostazione; un’ondata di calore può aumentare contemporaneamente il carico sui trasformatori e sui data center; un incendio può interrompere non soltanto una linea elettrica, ma anche i sistemi di telecomunicazione necessari al controllo remoto della rete; una siccità può ridurre la disponibilità di risorse idriche utilizzate da alcuni impianti; un evento estremo può provocare nello stesso momento perdita di alimentazione elettrica e perdita di connettività. È qui che il concetto tradizionale di “guasto” diventa insufficiente. Non siamo più davanti a un singolo componente che smette di funzionare, ma a una possibile propagazione del rischio tra sistemi differenti.
Una rete più digitale può essere anche più fragile
La digitalizzazione consente oggi di prevedere la produzione rinnovabile, ottimizzare gli accumuli, controllare milioni di dispositivi distribuiti, individuare anomalie e gestire il sistema in tempo reale. Ma la stessa digitalizzazione crea dipendenze. La rete elettrica dipende dalle telecomunicazioni. Le telecomunicazioni dipendono dall’energia. I sistemi di controllo dipendono da software e hardware. Il software dipende da aggiornamenti, librerie e fornitori esterni. Sempre più funzioni possono dipendere anche da servizi cloud e da modelli di intelligenza artificiale. La presentazione sintetizza questa contraddizione con l’espressione “robust yet fragile”: la digitalizzazione può aumentare la resilienza nella gestione ordinaria, ma può aumentare la fragilità sistemica durante eventi estremi. È un punto fondamentale per comprendere il sistema elettrico del futuro.
L’intelligenza artificiale: opportunità e nuova superficie di attacco
L’intelligenza artificiale generativa introduce un ulteriore livello di complessità.
Da un lato può aiutare il sistema elettrico attraverso l’individuazione delle anomalie, la correlazione delle informazioni di sicurezza, la simulazione di scenari di attacco, il supporto agli operatori dei Security Operation Center e la riduzione dei tempi di risposta agli incidenti. Dall’altro lato, la stessa tecnologia può essere utilizzata dagli attaccanti. La Generative AI può automatizzare l’individuazione di vulnerabilità, accelerare la produzione di codice malevolo, ridurre i costi di attacco e consentire di colpire simultaneamente un numero molto maggiore di obiettivi. Ma il problema non riguarda soltanto l’uso dell’IA da parte degli attaccanti. Anche i sistemi di IA utilizzati dalle infrastrutture possono diventare essi stessi una superficie di attacco. Prompt injection, data poisoning, manipolazione degli input e dipendenze da API, modelli e pipeline di dati esterne possono compromettere l’integrità delle decisioni digitali e, in un sistema cyber-fisico, propagare gli effetti fino al funzionamento reale della rete.
Il rischio della supply chain
Un’altra vulnerabilità spesso sottovalutata riguarda la catena di fornitura. Una rete intelligente contiene migliaia di dispositivi digitali: relè, gateway, smart meter, router, controllori, firmware e librerie software. La sicurezza dell’infrastruttura dipende quindi anche dalla sicurezza dei prodotti utilizzati e dai fornitori che li sviluppano e li aggiornano. Le slide della professoressa Eleonora Riva Sanseverino mostrano chiaramente questa catena: ecosistema dei fornitori, componenti hardware e software, dispositivi digitali, integrazione con la utility e infine impatto operativo sulla disponibilità, sull’integrità e sul controllo della rete. Questa è una delle ragioni per cui il Cyber Resilience Act introduce obblighi sempre più stringenti sulla sicurezza dei prodotti con elementi digitali.
La resilienza deve diventare “all-hazard”
La conclusione della relazione è probabilmente il messaggio più importante. La sicurezza del sistema elettrico non può più essere affrontata dividendo rigidamente i rischi in categorie separate: rischio fisico, rischio climatico, rischio cyber, rischio tecnologico, rischio legato alla supply chain e rischio legato all’intelligenza artificiale. Nella realtà questi rischi possono sovrapporsi e amplificarsi reciprocamente. Per questo la nuova parola chiave è all-hazard resilience: capacità di analizzare e gestire contemporaneamente rischi multipli e interdipendenti. La prof.ssa Sanseverino sintetizza il tema in quattro conclusioni: un attacco digitale può produrre effetti fisici reali; la Generative AI abbassa la barriera d’ingresso per attacchi sofisticati; esistono ancora importanti aree di ricerca sulla sicurezza; il nuovo quadro normativo europeo sta trasformando la resilienza cyber-fisica delle infrastrutture critiche in una responsabilità strategica.
Per il sistema elettrico del futuro questa evoluzione sarà decisiva. La transizione energetica non richiede soltanto più rinnovabili, più accumuli e più digitalizzazione. Richiede una rete capace di continuare a funzionare anche quando eventi naturali, guasti tecnologici, attacchi digitali e problemi nelle catene di fornitura si verificano contemporaneamente. La vera innovazione, quindi, non sarà soltanto costruire una rete più intelligente. Sarà costruire una rete più intelligente e, allo stesso tempo, più resiliente.
No responses yet