Nei precedenti articoli dedicati alla relazione della professoressa Eleonora Riva Sanseverino dell’Università di Palermo all’UPEC 2026 abbiamo seguito una trasformazione che va ben oltre la tecnologia. Abbiamo visto una rete elettrica diventare un sistema cyber-fisico, nel quale produzione, accumuli, telecomunicazioni, software, dati e intelligenza artificiale sono sempre più interdipendenti.
Abbiamo analizzato le nuove vulnerabilità, i rischi derivanti dagli eventi naturali, il ruolo dell’intelligenza artificiale e, nell’ultimo articolo, la possibilità di utilizzare Digital Twin e simulazioni per cercare di prevedere le crisi prima che accadano.
A questo punto nasce inevitabilmente una domanda: chi è responsabile della sicurezza di un sistema così complesso? La risposta che emerge dalla relazione di Sanseverino è particolarmente importante. L’Europa sta costruendo un nuovo sistema di regole nel quale la resilienza delle infrastrutture critiche non viene più considerata soltanto un problema tecnico. Diventa una responsabilità strategica.
Non basta più proteggere la centrale elettrica
Per molti anni la sicurezza di un sistema energetico poteva essere immaginata soprattutto in termini fisici. Proteggere una centrale. Garantire la ridondanza delle linee. Assicurare il funzionamento delle cabine. Prevedere sistemi di emergenza. La rete di oggi è molto diversa.
Un’infrastruttura energetica dipende contemporaneamente da componenti fisiche, telecomunicazioni, sistemi informatici, software, cloud, dispositivi digitali, fornitori tecnologici e, sempre più frequentemente, algoritmi di intelligenza artificiale. La conseguenza è evidente: non possiamo più proteggere soltanto l’infrastruttura fisica. Dobbiamo proteggere l’intero ecosistema che permette all’infrastruttura di funzionare. È esattamente il cambio di paradigma che emerge dal quadro normativo europeo illustrato da Sanseverino.
Cinque strumenti per affrontare un unico problema
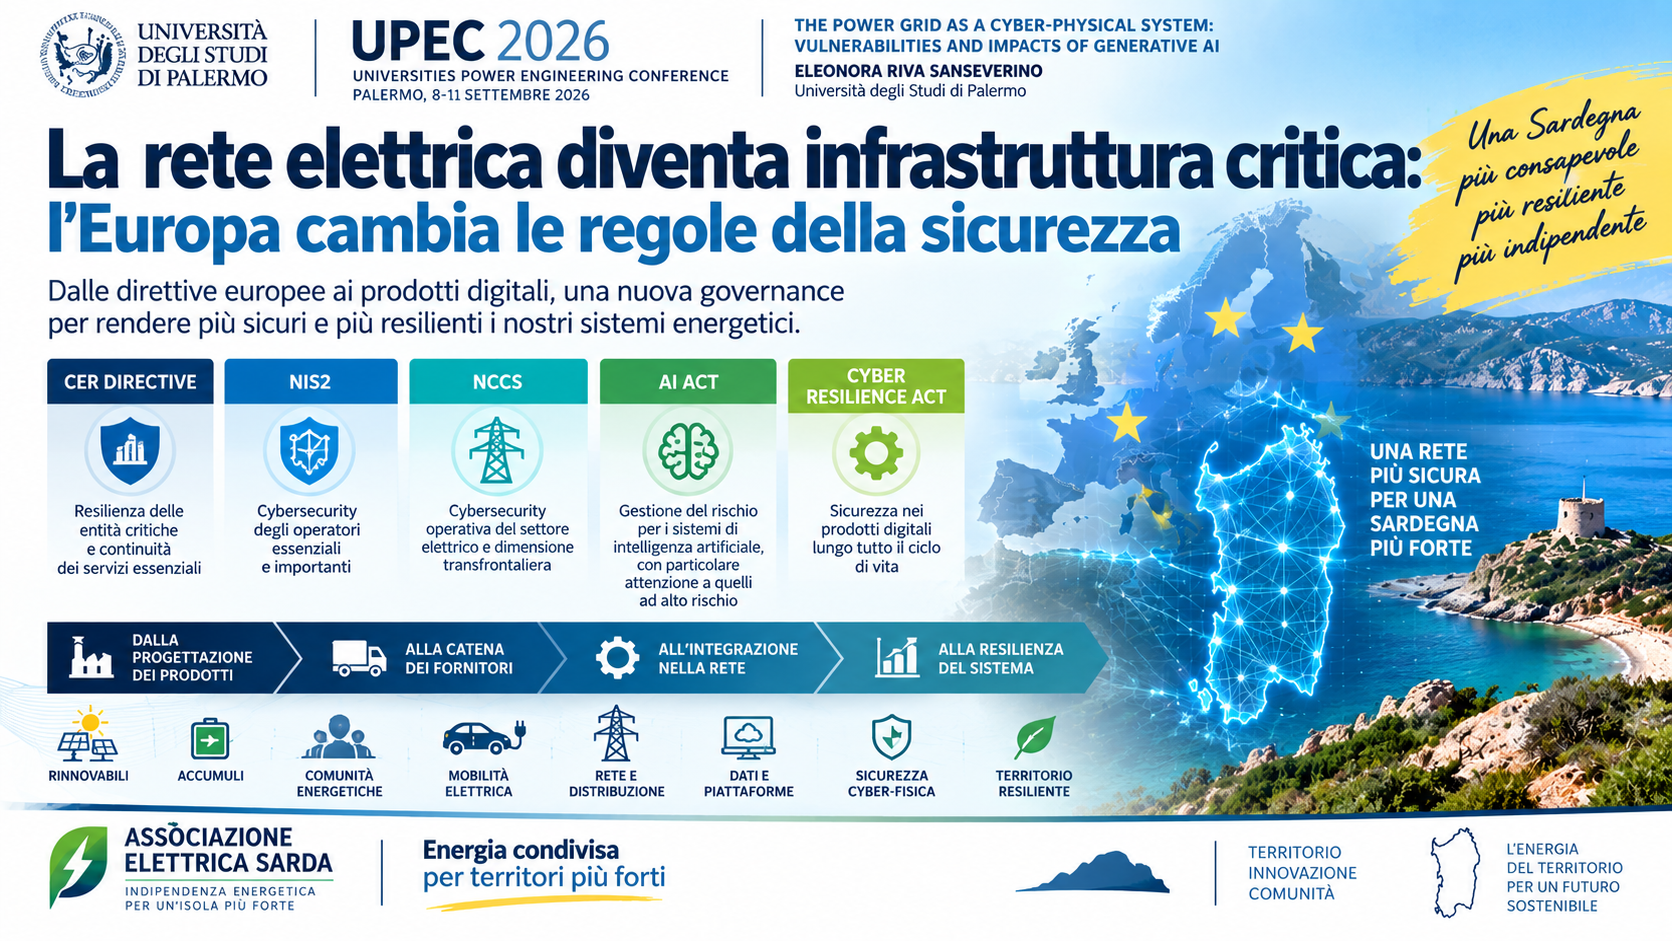
Nella sua relazione, Sanseverino mette a confronto diversi strumenti europei: CER Directive, NIS2, NCCS, AI Act e Cyber Resilience Act. Non sono norme identiche e non intervengono sullo stesso oggetto.
La CER Directive guarda soprattutto alla resilienza delle entità critiche e alla continuità dei servizi essenziali.
La NIS2 concentra l’attenzione sulla cybersecurity degli operatori essenziali e importanti.
Il quadro NCCS affronta specificamente la cybersecurity operativa del settore elettrico e la dimensione transfrontaliera.
L’AI Act introduce un sistema di gestione del rischio per i sistemi di intelligenza artificiale, con particolare attenzione a quelli ad alto rischio.
Il Cyber Resilience Act porta invece la sicurezza direttamente dentro i prodotti digitali e lungo il loro ciclo di vita.
La cosa interessante non è soltanto la singola norma. È l’architettura complessiva che emerge mettendole insieme.
La slide di Sanseverino mostra infatti come l’approccio europeo stia progressivamente coprendo infrastrutture, operatori, software, prodotti, fornitori e intelligenza artificiale.
La sicurezza comincia prima che un dispositivo entri nella rete
Questo principio cambia profondamente il modo di guardare alla transizione energetica.
Pensiamo a un inverter. A un sistema di accumulo. A uno smart meter. A un gateway. A un dispositivo IoT. Non possiamo più valutarli esclusivamente per potenza, efficienza, prezzo o durata.
Sono prodotti che possono contenere firmware, software, sistemi di comunicazione e componenti provenienti da altri fornitori. Una vulnerabilità presente in uno di questi elementi può propagarsi a moltissimi dispositivi installati sulla rete.
Per questo il Cyber Resilience Act sposta parte della responsabilità verso monte: progettazione sicura, gestione delle vulnerabilità durante il ciclo di vita, controllo dei componenti di terze parti e trasparenza delle dipendenze tecnologiche. Nella formulazione particolarmente efficace utilizzata nella presentazione: “The security boundary starts before the asset enters the grid.” Il confine della sicurezza comincia prima che l’apparato entri nella rete.
Il problema della catena dei fornitori
Questo porta direttamente a un altro concetto fondamentale: la supply chain.
Una rete elettrica moderna può essere perfettamente gestita dal proprio operatore e contemporaneamente ereditare vulnerabilità dai prodotti che utilizza. Hardware. Firmware. Librerie software. Router. Gateway. Smart meter. IED. Sistemi di controllo. Servizi cloud.
La sicurezza dell’infrastruttura dipende quindi anche da chi ha progettato questi componenti, da chi li aggiorna, da quanto dura il supporto e da quali altre tecnologie dipendono.
La relazione mostra una vera e propria catena: ecosistema dei fornitori → prodotto digitale → integrazione nella rete → impatto operativo. Una vulnerabilità che nasce molto lontano dalla rete elettrica può quindi arrivare fino alla disponibilità, all’integrità e al controllo dell’infrastruttura energetica.
Dalla cybersecurity alla resilienza
Ma il passaggio forse più importante è un altro.
L’obiettivo europeo non è semplicemente impedire ogni attacco.
Un sistema complesso non può presumere che nulla andrà mai storto. Deve invece essere capace di resistere, continuare a funzionare, recuperare e adattarsi. È la differenza tra sicurezza e resilienza. Sanseverino richiama quattro grandi capacità: resistenza, robustezza, recuperabilità e adattabilità. E intorno a queste capacità troviamo gestione del rischio, preparazione alle crisi, risposta agli incidenti, ridondanza delle infrastrutture, risorse umane, organizzazione, innovazione e formazione.
La resilienza, quindi, non è un’apparecchiatura. È una caratteristica dell’intero sistema.
Security by design, resilience by design
Da qui emerge un’altra evoluzione importante. Non possiamo costruire prima un’infrastruttura e preoccuparci successivamente di renderla sicura. La sicurezza deve essere incorporata nella progettazione: Security by design. E, andando ancora oltre: resilience by design.
La relazione individua quattro grandi direzioni. La prima è progettare prodotti e infrastrutture pensando alla sicurezza durante tutto il loro ciclo di vita. a seconda è adottare un approccio integrato cyber-fisico-climatico, considerando contemporaneamente energia, telecomunicazioni, cloud, fornitori ed eventi estremi. La terza riguarda la robustezza dei sistemi di intelligenza artificiale: protezione dagli attacchi, validazione, spiegabilità e supervisione umana. La quarta riguarda il fattore umano: cooperazione, condivisione delle informazioni, coordinamento europeo, simulazioni multi-rischio e collaborazione uomo-macchina.
E le Comunità Energetiche?
Qui possiamo iniziare una riflessione che va oltre la relazione di Sanseverino.
Le Comunità Energetiche non sono oggi infrastrutture critiche nel senso in cui lo sono le grandi reti elettriche. Ma la loro evoluzione potrebbe portarle progressivamente a svolgere funzioni molto più sofisticate rispetto alla semplice condivisione virtuale dell’energia.
Accumuli distribuiti. Gestione della domanda. Mobilità elettrica. Sistemi di previsione. Aggregazione della flessibilità. Interazione con il mercato elettrico. Controllo digitale di migliaia di dispositivi.
Più una comunità energetica diventa intelligente, più diventa anche digitale.
E più diventa digitale, più deve cominciare a porsi il problema della sicurezza dei propri dati, dei propri dispositivi e delle proprie piattaforme. Non perché una CER debba trasformarsi in un operatore di cybersecurity, ma perché la sicurezza digitale diventerà progressivamente una componente della qualità dell’infrastruttura energetica territoriale.
Una questione di sovranità tecnologica
Per la Sardegna, e più in generale per l’Italia e l’Europa, questa trasformazione apre infine una questione ancora più grande. La transizione energetica viene normalmente raccontata come uno strumento per ridurre la dipendenza dalle fonti fossili importate. Ed è certamente così.
Ma dobbiamo evitare di sostituire una dipendenza con un’altra. Se produciamo localmente l’energia ma dipendiamo completamente da hardware, firmware, cloud, sistemi di controllo, piattaforme digitali e intelligenza artificiale che non controlliamo, abbiamo conquistato una parte dell’indipendenza energetica ma non necessariamente la nostra autonomia tecnologica. Questo non significa chiudere i mercati o rifiutare tecnologie internazionali. Significa comprendere che nel nuovo sistema energetico la sovranità energetica e quella digitale cominciano a sovrapporsi.
L’energia del futuro dovrà essere anche resiliente
La relazione di Eleonora Riva Sanseverino ci conduce quindi a una conclusione più ampia.
Per anni abbiamo misurato la transizione energetica attraverso alcuni indicatori fondamentali: quanti megawatt rinnovabili installiamo, quanta CO₂ evitiamo, quanto autoconsumo realizziamo, quanto riduciamo le importazioni energetiche.
Sono indicatori che rimangono essenziali.
Ma probabilmente dovremo aggiungerne un altro: quanto è resiliente il sistema energetico che stiamo costruendo? Perché non basta produrre energia rinnovabile. Dobbiamo essere capaci di garantirla quando una parte dell’infrastruttura non funziona, quando una comunicazione viene interrotta, quando un componente digitale presenta una vulnerabilità o quando eventi fisici e informatici si verificano contemporaneamente. Ed è forse questo il messaggio conclusivo più importante della relazione presentata all’UPEC 2026: la transizione energetica non consiste soltanto nel costruire un sistema più pulito. Consiste nel costruire un sistema più intelligente, più sicuro e soprattutto più resiliente. Perché l’indipendenza energetica del futuro non dipenderà soltanto da dove produciamo l’energia. Dipenderà anche dalla nostra capacità di continuare a governarla quando qualcosa va storto.
Articolo elaborato a partire dalla relazione “The Power Grid as a Cyber-Physical System: Vulnerabilities and Impacts of Generative AI”, presentata dalla professoressa Eleonora Riva Sanseverino, Università degli Studi di Palermo, all’UPEC 2026.
No responses yet